Đào tạo & Câu hỏi

Đào tạo người dùng — Lộ trình & checklist

Xem nguồn gốc ↗

Mục này dành cho 25 người dùng cuối của Bluemarq — một lộ trình làm quen từ cơ bản đến khai thác các tính năng nâng cao. Mỗi hạng mục liên kết tới phần chi tiết tương ứng trong tài liệu này.

Buổi 1 — Nền tảng (bắt buộc cho mọi người dùng):

Nội dungKết quả cần đạt
Đăng nhập bằng SSO MicrosoftĐăng nhập claude.ai bằng tài khoản công ty (Entra ID), không dùng mật khẩu riêng — xem mục Thiết lập SSO với Microsoft Entra ID
Giao diện & cuộc trò chuyệnTạo chat mới, chọn model, đổi tên/lưu trữ chat, tải tệp đính kèm
Prompting hiệu quảĐặt bối cảnh, nêu rõ mục tiêu & định dạng đầu ra, cung cấp ví dụ, yêu cầu chỉnh sửa từng bước
An toàn dữ liệuNắm rõ dữ liệu nào được/không được đưa vào Claude — xem checklist an toàn bên dưới

Buổi 2 — Làm việc theo dự án & tài liệu:

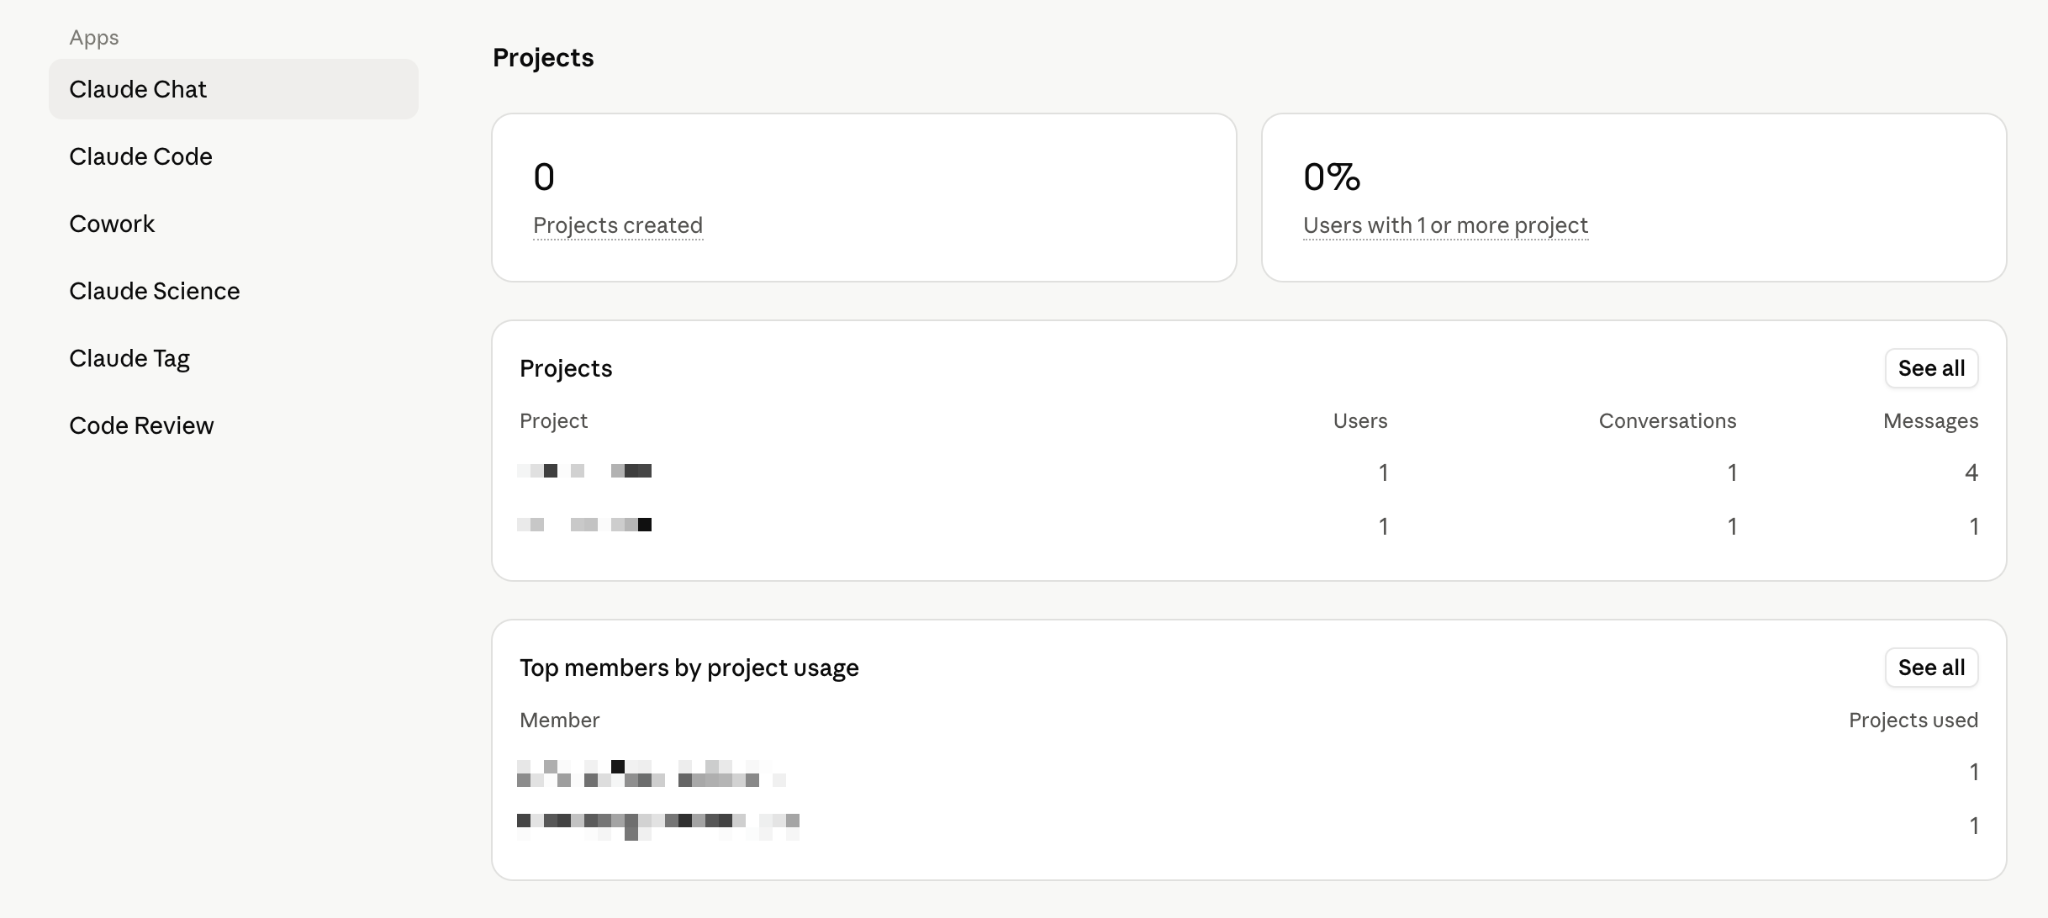
  • Projects — tạo dự án theo quy trình công việc, nạp kiến thức dùng chung, đặt hướng dẫn tùy chỉnh, chia sẻ trong nhóm. Xem mục Projects (Dự án).
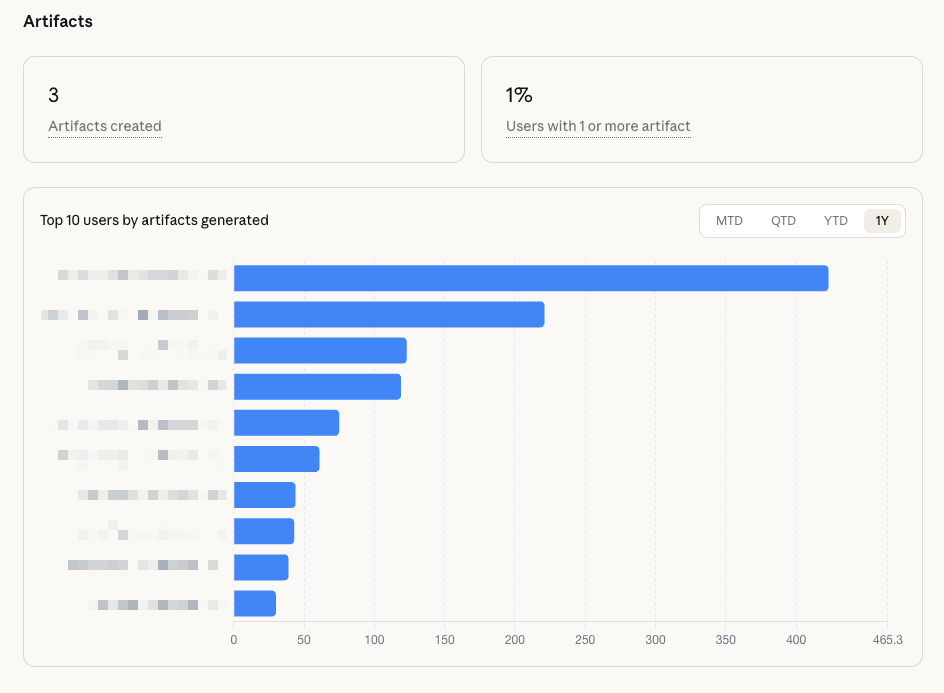
  • Design & Artifacts — tạo tài liệu, sơ đồ, bản mockup, slide trực quan và chia sẻ nội bộ. Xem mục Design & Artifacts.
  • Connectors — kết nối và sử dụng các nguồn dữ liệu (Google Drive, Microsoft 365, Slack…) đã được Ban CNTT phê duyệt. Xem mục MCP & Custom Connectors.

Buổi 3 — Tự động hóa & cộng tác (cho người dùng nâng cao / được cấp quyền):

  • Skills — dùng kỹ năng có sẵn (PowerPoint, Excel, Word, PDF) và kỹ năng nội bộ để tự động hóa tác vụ lặp lại. Xem mục Skills.
  • Cowork — giao Claude xử lý tác vụ nhiều bước trên tệp và trình duyệt. Xem mục Claude Cowork.

Checklist an toàn dữ liệu cho người dùng Bluemarq (Do & Don't):

  • Nên: dùng Claude cho soạn thảo, tóm tắt, phân tích, lập trình, dịch thuật, brainstorming trên dữ liệu công việc thông thường.
  • Nên: giữ dự án chứa tài liệu nhạy cảm ở chế độ riêng tư, chỉ mời đúng người.
  • Thận trọng: trước khi chia sẻ một artifact/cuộc hội thoại, nhớ rằng người nhận thấy được cả tệp đính kèm trong hội thoại gốc.
  • Không: dán mật khẩu, khóa API, thông tin thẻ/ngân hàng, hoặc dữ liệu cá nhân khách hàng ngoài phạm vi cho phép.
  • Không: bật/kết nối connector hoặc cài Skill từ nguồn chưa được Ban CNTT duyệt.

Lưu ý về quyền riêng tư (trấn an người dùng): nội dung chat của mỗi người là riêng tư — quản trị viên không đọc được qua giao diện quản trị, và Anthropic không dùng dữ liệu của gói Enterprise để huấn luyện mô hình. Chi tiết ở mục Câu hỏi thường gặp: Người dùng & Bảo mật.

Tài liệu tham khảo chính thức của Anthropic cho người mới bắt đầu:

Nguồn: Getting started with Claude.ai · Claude.ai Help Center
↑ Lên đầu trang

Câu hỏi thường gặp: Người dùng & Bảo mật

H. Admin của công ty có thể đọc được nội dung chat riêng của từng nhân viên không?

Không, mặc định không thể. Nội dung chat là riêng tư và admin không thể duyệt xem qua giao diện quản trị. Cách duy nhất để tiếp cận nội dung chat là yêu cầu xuất dữ liệu (data export) chính thức, và chỉ Primary Owner mới có quyền yêu cầu việc này (tại Organization settings > Data and Privacy). Audit logs chỉ ghi nhận việc một cuộc chat được tạo/đổi tên/xóa, không lưu tiêu đề hay nội dung — chỉ có mã định danh nội bộ.

Nguồn: Who owns and manages the data of my team? · Access audit logs

H. Anthropic có dùng nội dung chat của chúng tôi để huấn luyện mô hình không?

Không, mặc định là không. Với các sản phẩm thương mại (Claude for Work — gói Team/Enterprise — và API), Anthropic không sử dụng dữ liệu đầu vào/đầu ra để huấn luyện mô hình. Việc huấn luyện chỉ xảy ra nếu người dùng chủ động đồng ý (opt-in), ví dụ khi gửi phản hồi thumbs up/down, và admin có thể tắt hoàn toàn tính năng gửi phản hồi này cho cả tổ chức tại Organization settings > Data and Privacy > Rate chats.

Nguồn: Is my data used for model training? (Anthropic Privacy Center)

H. Dữ liệu của chúng tôi được lưu trong bao lâu? Có thể rút ngắn không?

Mặc định, dữ liệu được lưu vô thời hạn. Admin của Enterprise (Owner hoặc Primary Owner) có thể cấu hình thời gian lưu trữ tùy chỉnh, ngắn nhất là 30 ngày, tại Organization settings > Data and Privacy. Khi hết thời hạn lưu trữ, dữ liệu bị xóa vĩnh viễn vào lúc nửa đêm UTC và không thể khôi phục.

Nguồn: Configure custom data retention controls for Enterprise plans

H. Ai là chủ sở hữu hợp pháp dữ liệu của tổ chức chúng tôi?

Tổ chức (khách hàng) là bên kiểm soát dữ liệu (data controller); Anthropic chỉ đóng vai trò bên xử lý dữ liệu (data processor) theo hợp đồng thương mại trực tiếp, không phải điều khoản dịch vụ dành cho người dùng cá nhân. Primary Owner quản lý tài khoản, có thể yêu cầu xuất dữ liệu, và có thể thu hồi quyền truy cập của bất kỳ thành viên nào bất cứ lúc nào.

Nguồn: Who owns and manages the data of my team?

H. Audit logs ghi lại những gì, và ai xem được?

Chỉ dành cho gói Enterprise. Audit logs ghi lại: đăng nhập/đăng xuất, mời/xóa thành viên, vòng đời chat và project (tạo/đổi tên/xóa), tải file lên, thay đổi cấu hình SSO, và các lần xuất dữ liệu — mỗi mục kèm thời gian, người thực hiện, địa chỉ IP, thiết bị, nền tảng. Chỉ Owner và Primary Owner mới xuất được log, phạm vi 180 ngày gần nhất, nhận qua link tải có hiệu lực 24 giờ. Nội dung chat/project không bao giờ được đưa vào audit logs.

Nguồn: Access audit logs

H. Có thể xem cách nhân viên dùng Claude mà không cần đọc nội dung chat của họ không?

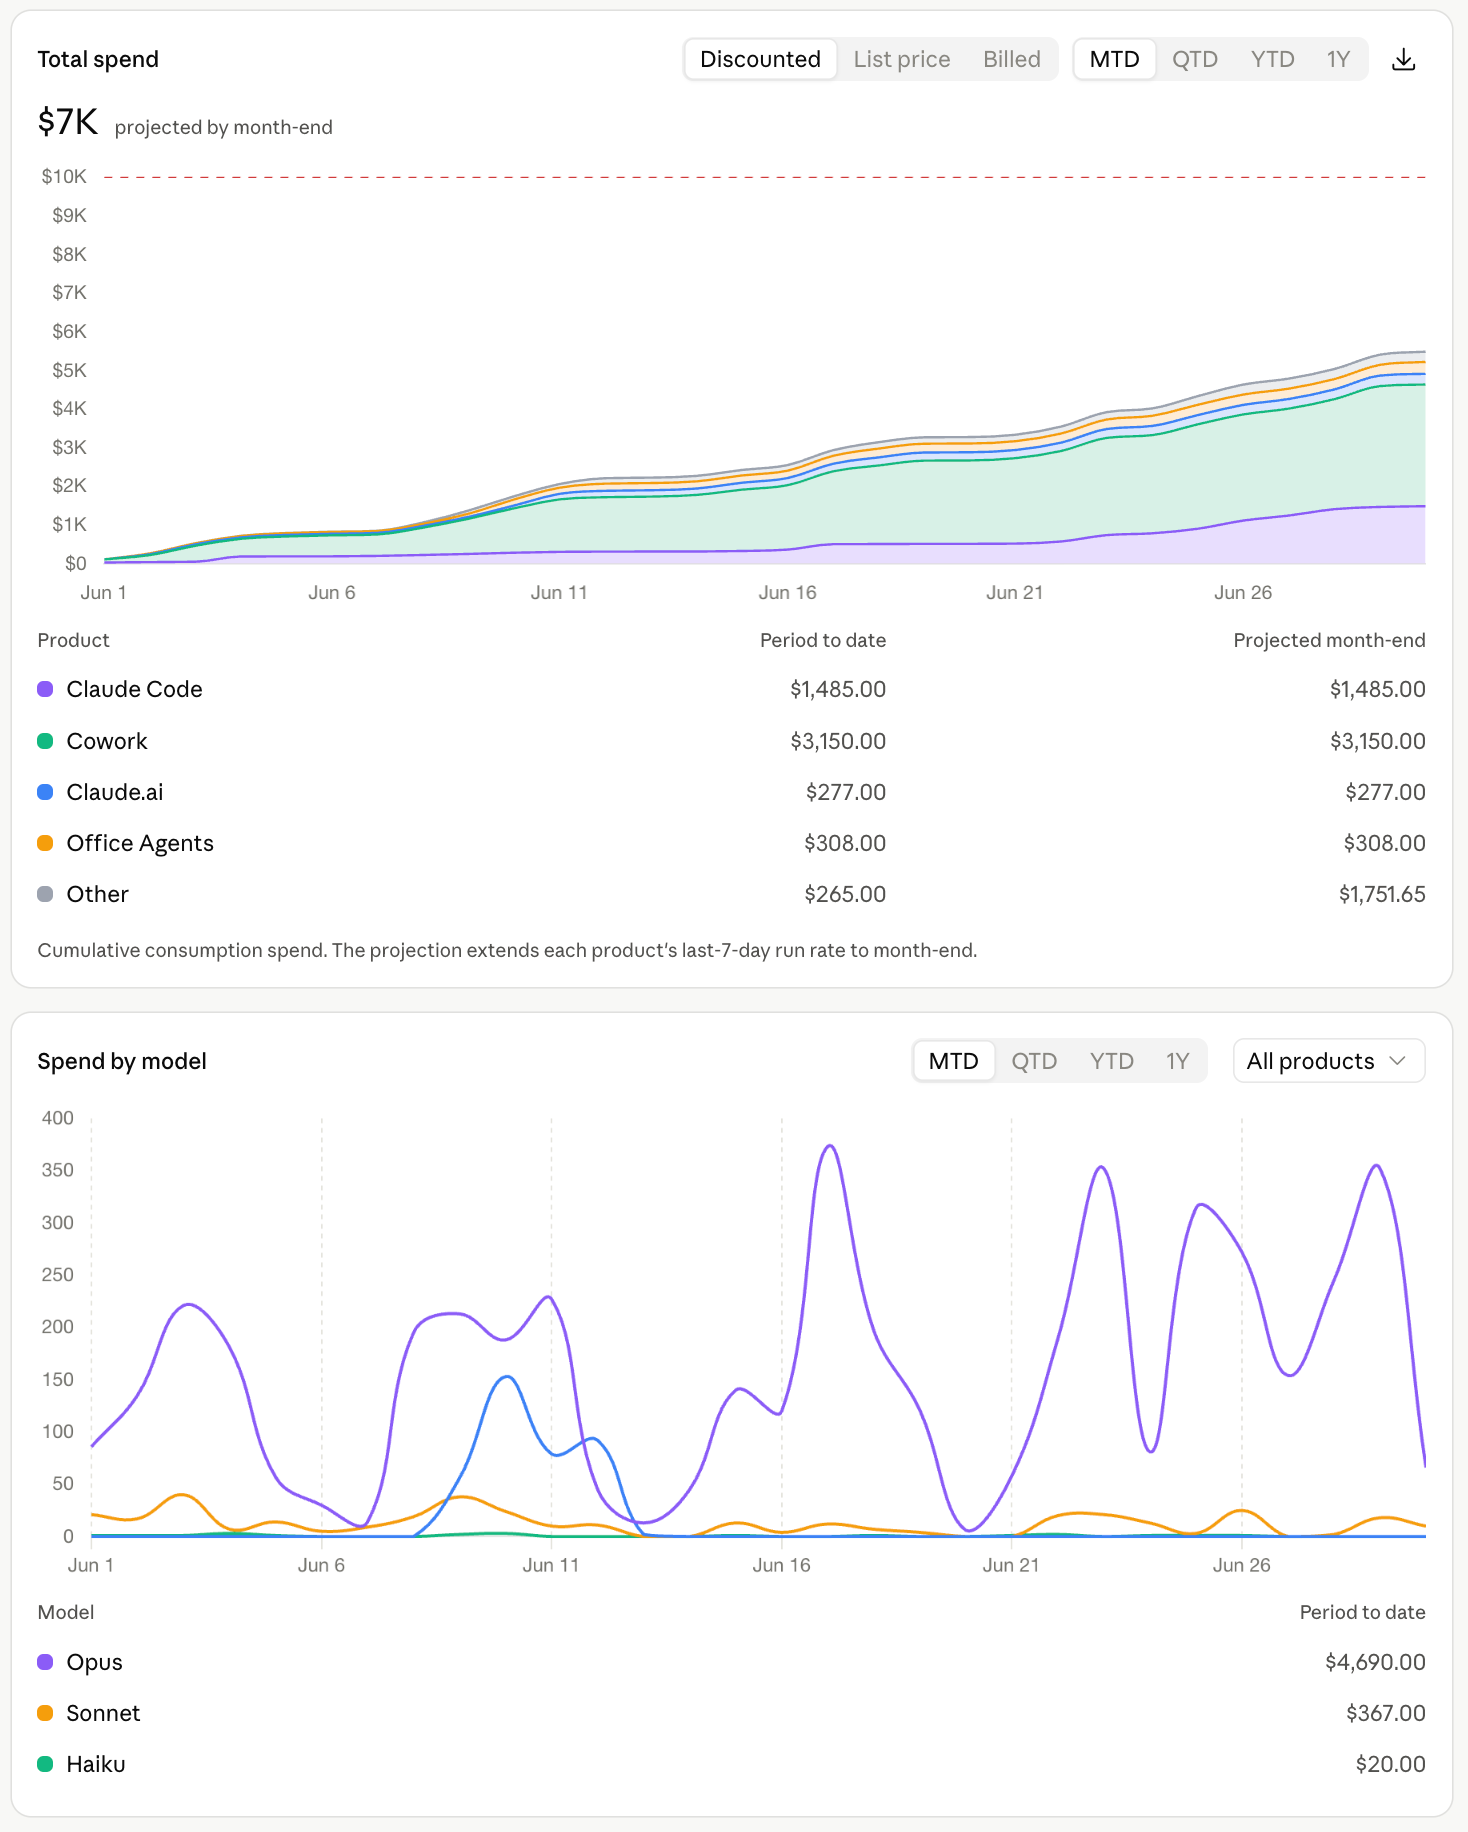
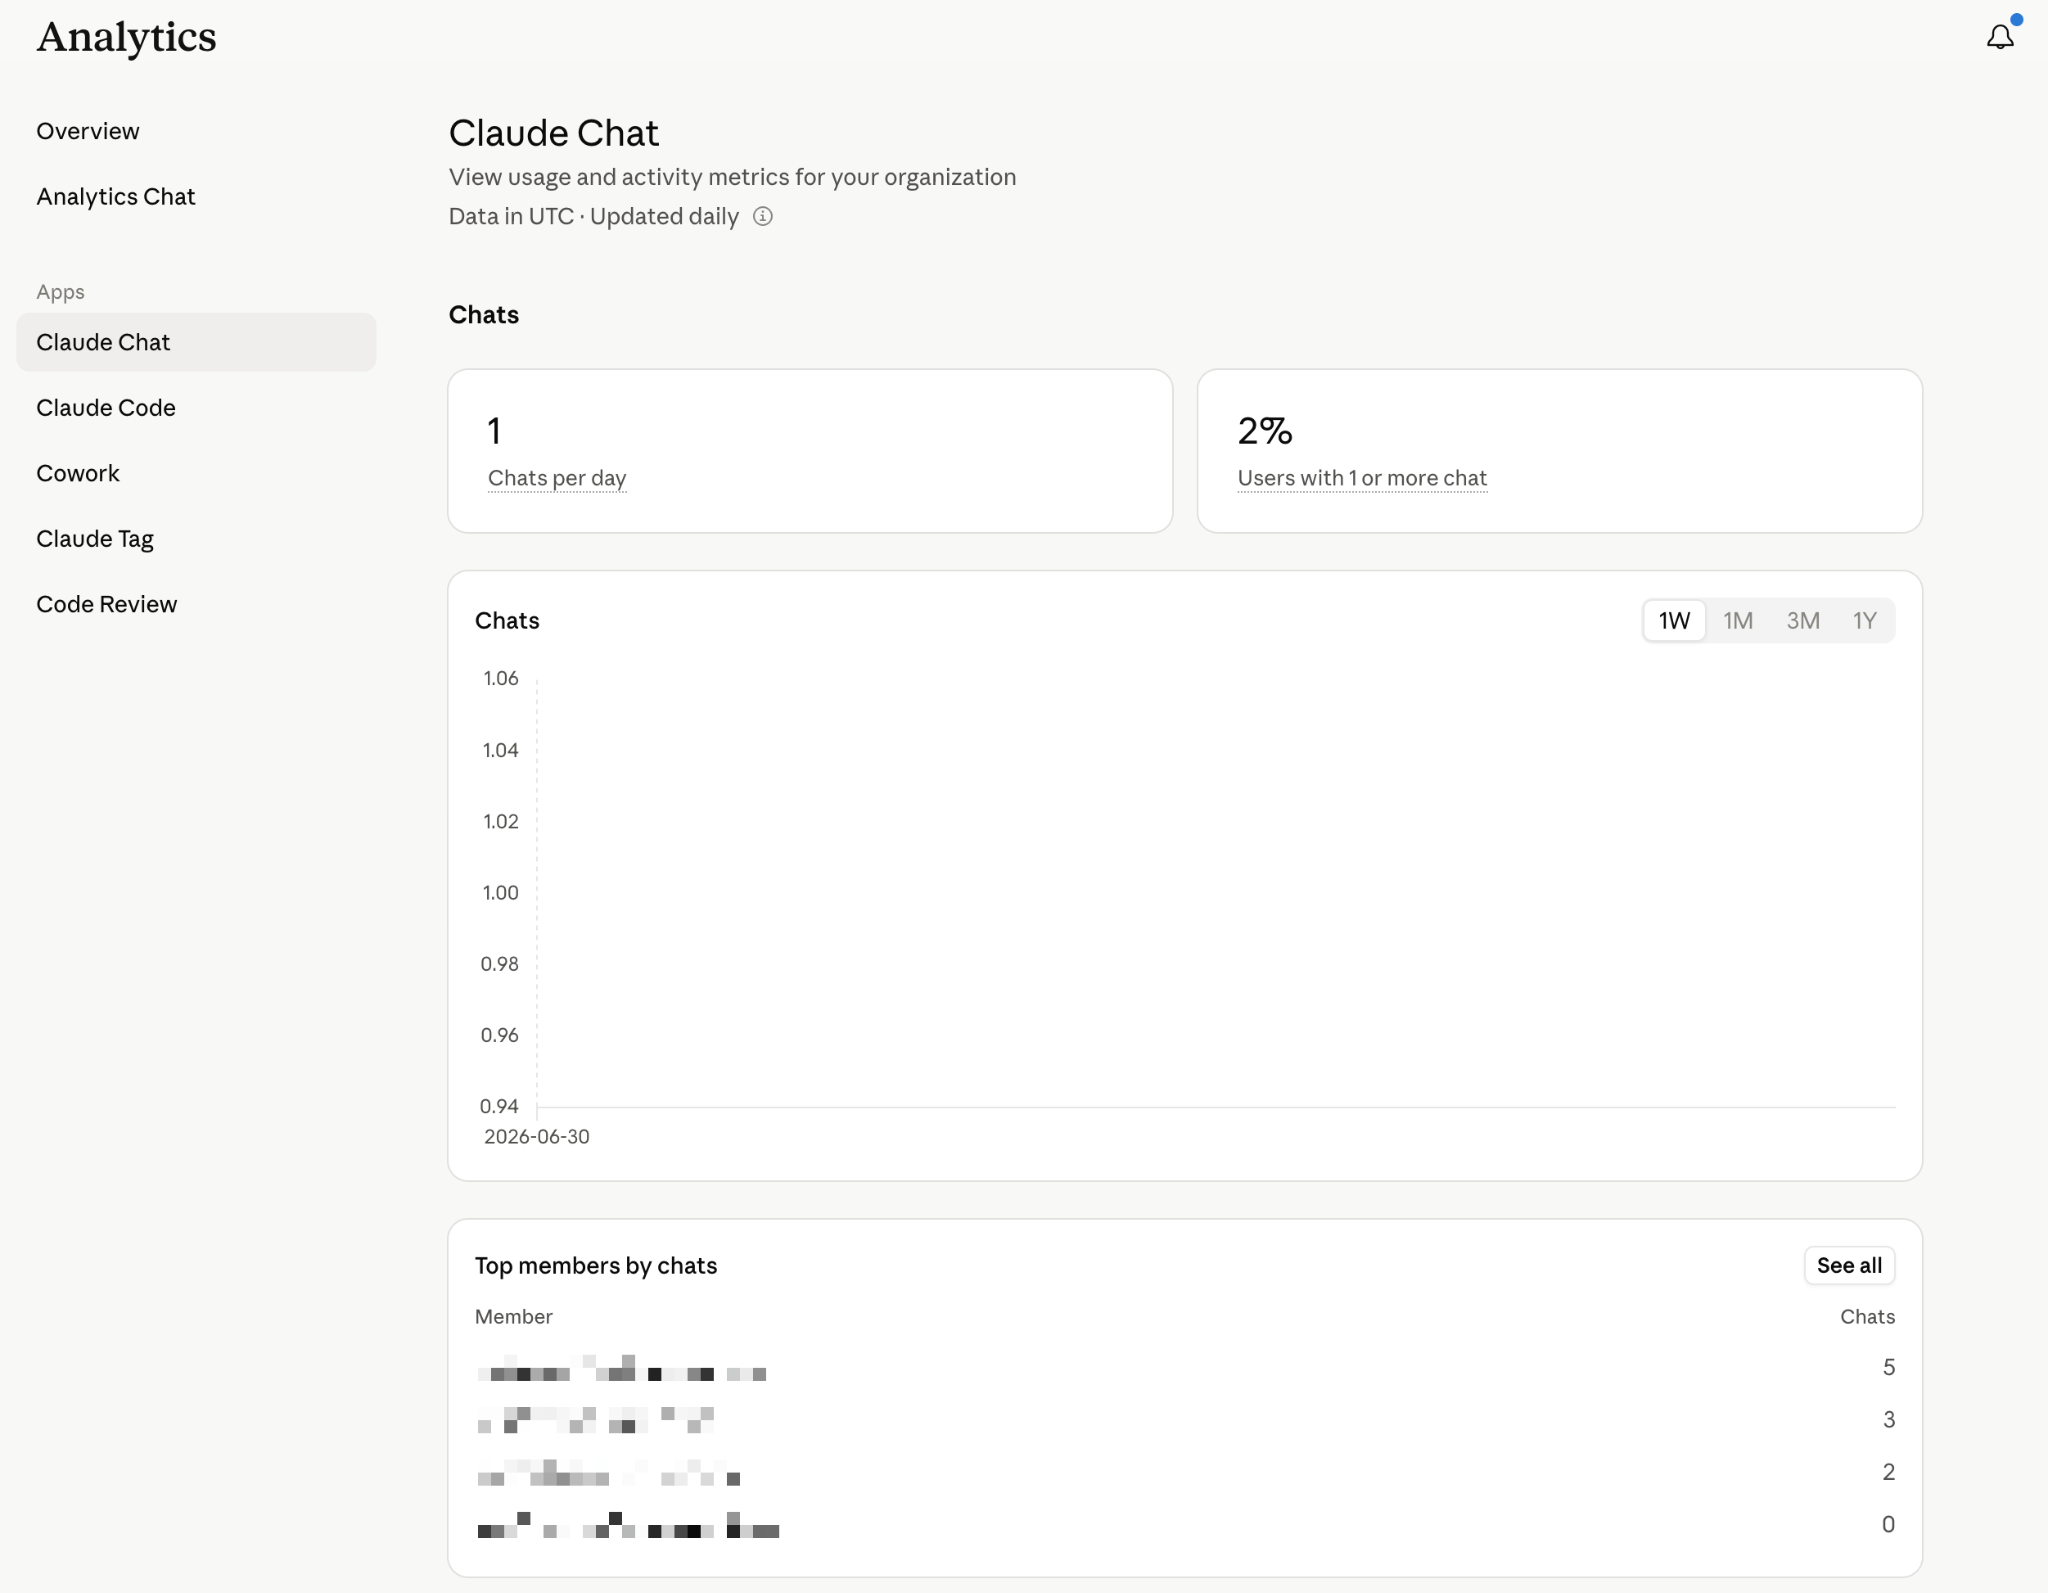
Có. Usage analytics (số thành viên hoạt động, số phiên làm việc, mức độ dùng từng tính năng như Chat/Claude Code/Cowork, lượng token tiêu thụ, chi phí ước tính) hiển thị cho Owner và Primary Owner ở cả gói Team lẫn Enterprise, và cho Admin ở gói Enterprise (trừ mục Spend/chi phí). Đây thuần túy là số liệu sử dụng — không bao giờ hiển thị nội dung cuộc trò chuyện.

Nguồn: View usage analytics for Team and Enterprise plans

H. Anthropic có những chứng chỉ tuân thủ (compliance) nào?

SOC 2 Type I & Type II, ISO 27001:2022 (quản lý an toàn thông tin), và ISO/IEC 42001:2023 (quản lý hệ thống AI). Gói Enterprise còn hỗ trợ ký Thỏa thuận Đối tác Xử lý Dữ liệu Y tế (BAA) cho cấu hình sẵn sàng tuân thủ HIPAA. Có thể yêu cầu tài liệu chứng minh qua Trust Portal của Anthropic.

Nguồn: What certifications has Anthropic obtained? · trust.anthropic.com

H. Chúng tôi có thể dùng khóa mã hóa của riêng mình thay vì của Anthropic không?

Có, các tổ chức Enterprise đủ điều kiện có thể tự cấp phát khóa mã hóa (customer-managed encryption keys — CMEK) trong hệ thống quản lý khóa (KMS) của nhà cung cấp cloud riêng, và Anthropic sẽ dùng khóa đó để mã hóa chat, project, và file của tổ chức. Đánh đổi: khi bật CMEK sẽ không tìm kiếm được lịch sử chat cũ, và không dùng được nút "Export logs" một chạm (phải dùng Compliance API thay thế).

Nguồn: What are customer-managed encryption keys (CMEK)?

H. Làm sao kiểm soát việc đăng nhập, và tài khoản có tự động bị xóa khi nhân viên nghỉ việc không?

Gói Enterprise hỗ trợ đăng nhập một lần (SSO) qua SAML/OIDC với hệ thống quản lý danh tính của công ty (Okta, Microsoft Entra ID, Google Workspace...), cùng với đồng bộ thư mục SCIM giúp cấp phát và thu hồi tài khoản hoàn toàn tự động — tài khoản được thêm/xóa ngay khi thư mục IdP thay đổi, không cần thao tác thủ công. Xem chi tiết quy trình thiết lập tại mục 4 và 5 phía trên.

Nguồn: Set up JIT or SCIM provisioning

↑ Lên đầu trang